कृत्रिम बुद्धिमत्ता (एआई) को सहयोगमा इन्टरनेटका करिब ७० प्रतिशत वेबसाइटलाई प्रभावित पार्न सक्ने गम्भीर सुरक्षा कमजोरी पत्ता लागेपछि आज विश्वभरका विभिन्न सरकारी तथा निजी कम्पनीका वेबसाइट केही समयका लागि बन्द गरिएका छन्।
यी सुरक्षा कमजोरीहरू ओपनएआई, गुगलको स्वामित्वमा रहेको साइबर सुरक्षा कम्पनी विज र अर्को साइबर सुरक्षा कम्पनी क्यालिफका अनुसन्धान टोलीले पत्ता लगाएका हुन्। सामूहिक रूपमा पिएचपि टू सेल नाम दिइएका यी कमजोरीको दुरुपयोग गरेर आक्रमणकारीले कम्प्युटर प्रणालीमा कोड चलाउन र पासवर्डजस्ता संवेदनशील जानकारी हुन सक्ने मेमोरीमा पहुँच प्राप्त गर्न सक्ने जोखिम छ।
विश्वभरका संस्थाहरू लाखौँ वेबसाइटलाई प्रभावित पार्न सक्ने गम्भीर साइबर सुरक्षा कमजोरी समाधान गर्न जुटेका छन्।
बुधबार भएको यो खोजमा एआईले महत्त्वपूर्ण भूमिका खेलेको सम्बन्धित कम्पनीहरूले बताएका छन्। एआईको सहयोगमा अनुसन्धानकर्ताहरूले केही घण्टामै विभिन्न एप्लिकेसनमा साइबर सुरक्षा अनुसन्धान गर्न सकेका थिए। एआई प्रविधिमा भएको तीव्र विकासले साइबर आक्रमणलाई अझ शक्तिशाली बनाउन सक्ने भन्दै वासिङ्टनदेखि सिलिकन भ्यालीसम्म चिन्ता व्यक्त भइरहेका बेला यो घटना सार्वजनिक भएको हो।
विजका अनुसन्धानकर्ताहरूले बुधबार प्रकाशित ब्लगमा लेखेका छन्, अत्याधुनिक एआई मोडेल र उपयुक्त उपकरणको सहायताले एक जना अनुसन्धानकर्ताले एक सातामै त्यस्तो काम पूरा गरे, जसका लागि यसअघि विश्वस्तरीय टोलीलाई महिनौँ लाग्थ्यो।
अनुसन्धानका क्रममा विजका अनुसन्धानकर्ताहरूले गुगलको जेमिनाइ ४ आर्गन, विज एटलस र ओपनएआईको जीपीटी–५.६ सोल प्रयोग गरेका थिए। यी सुरक्षा कमजोरीहरू अगस्टको अन्त्यतिर पत्ता लागेका थिए। तर, पीएचपीले समाधान उपलब्ध गराएपछि बुधबार मात्रै सार्वजनिक गरिएको हो।
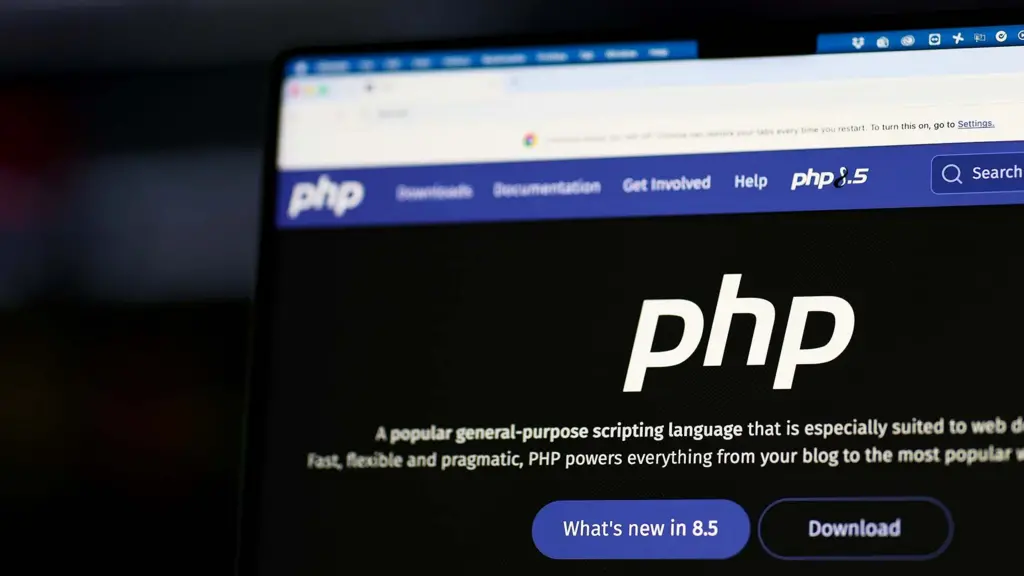
यस सुरक्षा कमजोरीको केन्द्रमा रहेको पीएचपी प्रोग्रामिङ भाषाको विकास गर्ने संस्था पीएचपी फाउन्डेसनले सुरक्षा त्रुटि समाधान गर्ने प्याच जारी गरेको छ। साथै, वेबसाइट सञ्चालकहरूलाई आफ्ना प्रणाली तत्काल अद्यावधिक गर्न आग्रह गरेको छ।
वेब पूर्वाधार प्रदायक क्लाउडफ्लेयरका अनुसार यी कमजोरीको दुरुपयोगबाट आक्रमणकारीले टाढैबाट प्रणालीमा कोड चलाउन, सेवा अवरुद्ध गर्न र ग्राहकका विवरण सार्वजनिक गर्न सक्ने जोखिम छ। क्लाउडफ्लेयरले यस समस्याको समाधानका लागि पीएचपी फाउन्डेसन, क्यालिफ, ओपनएआई र विजसँग सहकार्य गरिरहेको छ।
अमेरिकी राष्ट्रिय सुरक्षा एजेन्सी (एनएसए) ले सामाजिक सञ्जालमार्फत पीएचपी प्रयोग गर्ने संस्थाहरूलाई आफ्ना प्रणाली अद्यावधिक गर्न वा त्यसो गर्न नसक्ने अवस्थामा वेबसाइट बन्द गर्न आग्रह गरेको छ। रोयटर्सका अनुसार सुरक्षा कमजोरी सार्वजनिक भएपछि विभिन्न कम्पनीले आफ्ना प्रणाली अद्यावधिक गर्न थालेसँगै युरोपका केही सरकारी वेबसाइट पनि बन्द गरिएका थिए।
विजका अनुसन्धानकर्ताहरूले यस समस्यालाई सन् २०१४ मा देखिएको ‘हार्टब्लिड’ सुरक्षा त्रुटिसँग तुलना गरेका छन्। हार्टब्लिडले इन्टरनेटका करिब दुईतिहाइ वेबसाइटमा प्रयोग हुने अनुमान गरिएको एउटा इन्क्रिप्सन प्रविधिलाई प्रभावित पारेको थियो। त्यस कमजोरीका कारण साइबर अपराधीले सुरक्षित राखिनुपर्ने विवरणमा पहुँच प्राप्त गर्न सक्थे।
विजका अनुसन्धानकर्ताहरूका अनुसार पीएचपी२शेल पनि साइबर सुरक्षाको क्षेत्रमा महत्त्वपूर्ण मोड साबित हुन सक्छ। उनीहरूका अनुसार यी कमजोरी वर्षौँदेखि प्रणालीमा विद्यमान भए पनि एआईको विकासले तिनको व्यावहारिक दुरुपयोग सम्भव बनाएको छ।
विजका अनुसन्धानकर्ताहरूले ब्लगमा लेखेका छन्, “यी कमजोरी दशकौँदेखि विद्यमान थिए। तर, तिनको दुरुपयोग सम्भव छ भनेर प्रमाणित गर्न अत्यन्तै जटिल चरणहरूको शृङ्खला आवश्यक पर्थ्यो, जुन मानव अनुसन्धानकर्ताका लागि व्यावहारिक रूपमा पूरा गर्न कठिन थियो।”
उनीहरूले थप लेखेका छन्, “अत्याधुनिक एआई मोडेलहरूले त्यो अवरोध उल्लेखनीय रूपमा घटाइदिए, जसका कारण लामो समयदेखि विद्यमान सुरक्षा कमजोरीलाई वास्तविक आक्रमणमा प्रयोग गर्न सकिने अवस्थामा रूपान्तरण गरियो।”
उक्त कमजोरी पहिचान गर्न सहयोग गरेका एक अनुसन्धानकर्ताले आफूले अहिलेसम्म फेला पारेका समस्यामध्ये यसलाई सबैभन्दा गम्भीर बताएका छन्। यो सुरक्षा कमजोरी पिएचपि प्रोग्रामिङ भाषामा रहेको छ। पिएचपि वेब विकासमा प्रयोग हुने भाषा हो जसले आवश्यक जानकारी संकलन गरी वेबमा पढ्न सकिने स्वरूपमा प्रस्तुत गर्न मद्दत गर्छ।
एक साइबर सुरक्षा विज्ञले यो समस्याले करिब तीन करोड वेबसाइटलाई प्रभावित पार्न सक्ने र आक्रमणकारीले व्यक्तिगत विवरण चोरी गर्न सक्ने बताएका छन्।
कृत्रिम बुद्धिमत्ता (एआई) ले यो समस्या पहिचान गरेको थियो। त्यसपछि विभिन्न सरकार र साइबर सुरक्षा निकायहरूले जोखिममा रहेका वेबसाइट बन्द गर्ने सम्मका चेतावनी दिएका छन्। बेलायतको बजेट उत्तरदायित्व कार्यालयले बुधबार आफ्नो वेबसाइट बन्द गरेको थियो।
स्कटल्यान्डको राष्ट्रिय स्वास्थ्य सेवा (एनएचएस स्कटल्यान्ड) ले पनि वेबसाइट बन्द गरेको थियो। विकिपिडियाका केही भागसमेत उपलब्ध हुन सकेनन्। यता अमेजनले भने ह्याकरहरूले उक्त सुरक्षा कमजोरीको दुरुपयोग गर्ने प्रयास गरेको पत्ता लगाएको जनाएको छ।